L'acteur menaçant parrainé par l'État et lié à la Russie, suivi sous le nom d'APT28 (alias BlueDelta, Fancy Bear et Forest Blizzard), a été attribué à des attaques visant deux États membres du Traité de l'Atlantique Nord.
Selon Check Point Research, l'infrastructure frauduleuse ciblant la Coupe du Monde FIFA 2026 était déjà construite et partiellement opérationnelle avant même l'ouverture du tournoi le 11 juin. Les acteurs malveillants avaient planifié leurs opérations plusieurs mois à l'avance, couvrant trois secteurs distincts et au moins dix langues. Ce niveau de préparation illustre la professionnalisation croissante des cybercriminels qui exploitent les grands événements sportifs mondiaux comme vecteurs d'attaque et de fraude à grande échelle.
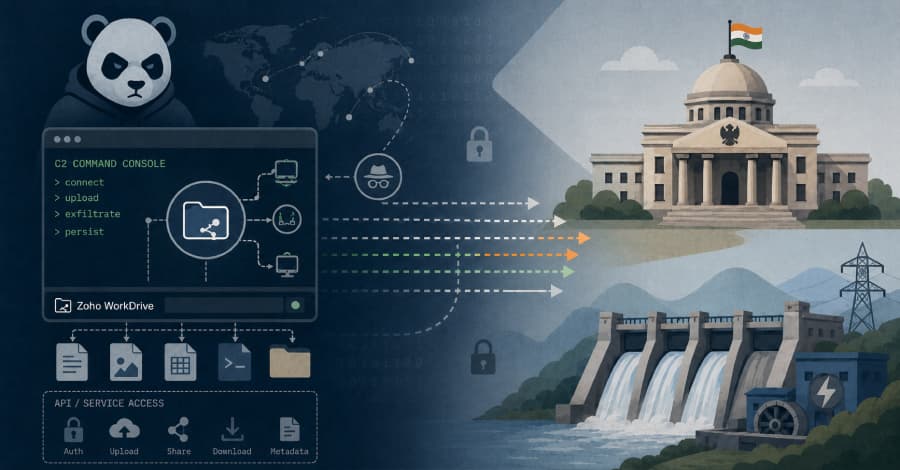
Le groupe d'espionnage Mustang Panda, aligné sur les intérêts chinois, mène deux campagnes actives contre des entités gouvernementales indiennes et des infrastructures hydroélectriques. Selon les chercheurs d'Acronis Threat Research Unit, des compromissions ont été détectées au sein de réseaux gouvernementaux indiens, y compris sur des postes utilisés par des cadres administratifs supérieurs. L'une des particularités de ces opérations réside dans l'utilisation détournée de Zoho WorkDrive, un service cloud légitime, comme canal de commande et de contrôle. Le groupe déploie également de nouveaux malwares spécifiquement développés pour ces campagnes. Cette approche permet aux attaquants de dissimuler leurs communications malveillantes dans un trafic réseau en apparence légitime, compliquant considérablement la détection par les équipes de sécurité.
La semaine écoulée illustre une réalité constante en cybersécurité : les attaquants n'ont pas besoin de techniques sophistiquées pour compromettre des systèmes. Une vulnérabilité non corrigée, un ancien vecteur d'accès oublié ou une simple erreur de configuration suffisent à ouvrir une brèche. Parmi les éléments marquants de cette période, on retient la découverte d'une faille dans le noyau Linux baptisée DirtyClone, permettant une élévation de privilèges en local, ainsi que des techniques d'obfuscation de malwares exploitant l'intelligence artificielle. Le groupe APT Turla refait surface avec une backdoor renouvelée, tandis que les infostealers continuent de proliférer sur les forums clandestins. Les équipes de défense font face à un volume croissant d'alertes et de correctifs à appliquer en urgence.
Le groupe APT russe Gamaredon a considérablement élargi son arsenal offensif tout au long de l'année 2025, selon une analyse publiée par la société slovaque ESET. Les chercheurs ont recensé 35 campagnes de spear-phishing distinctes, menées principalement au second semestre, ciblant de nouvelles organisations ukrainiennes. Le groupe, connu pour son soutien au Kremlin, exploite désormais des services cloud légitimes pour contourner les défenses traditionnelles, tout en déployant des familles de malwares inédites. Cette évolution traduit une montée en sophistication d'un acteur qui figure parmi les plus actifs dans le contexte du conflit russo-ukrainien.