Les chercheurs en cybersécurité ont divulgué les détails d'une plate-forme de diffusion ClickFix appelée ROMULUS, utilisée pour distribuer des logiciels malveillants tels que Legion Loader.
Selon Forescout Research - Vedere
L'acteur menaçant derrière l'attaque de la chaîne d'approvisionnement GhostAction a dépassé le stade de l'injection de flux de travail GitHub Actions malveillants dans des projets compromis pour hameçonner les développeurs open source et fournir un ste
Un faux accélérateur Web3 a été observé poussant des voleurs d'informations et des portes dérobées vers les systèmes Windows et macOS en utilisant des packages npm malveillants sous prétexte d'offrir une intelligence artificielle gratuite.
Un nouveau cheval de Troie baptisé ChocoPoC cible spécifiquement les chercheurs en vulnérabilités en se dissimulant dans de faux dépôts GitHub. Présenté comme du code d'exploitation de CVE récents, ce malware vole mots de passe, cookies de navigateur et fichiers, tout en ouvrant un accès shell distant à la machine compromise. Une campagne particulièrement insidieuse qui retourne les outils du métier contre ceux-là mêmes qui chassent les failles.
Des acteurs malveillants inconnus utilisent l'outil d'accès distant ScreenConnect pour déployer le malware AsyncRAT dans le cadre d'une campagne massive et multilingue. Selon Kaspersky, des sites web usurpant l'identité de logiciels populaires comme OBS Studio ou Bandicam servent à distribuer des archives d'installation piégées. Cette opération repose sur l'empoisonnement SEO pour attirer les victimes vers ces faux sites.
Des chercheurs de Securonix ont identifié une campagne malveillante baptisée VEIL#DROP, reposant sur une chaîne d'infection en plusieurs étapes. Elle exploite des pages hébergées sur la plateforme Blogger de Google pour distribuer PureLogs, un infostealer capable de dérober des données sensibles. La diffusion initiale s'opère via du spear-phishing ciblé ou des compromissions drive-by, rendant la détection particulièrement difficile. Cette campagne illustre la détournement croissant de services légitimes pour contourner les solutions de sécurité.
Le trojan bancaire Ousaban, d'origine brésilienne, cible les utilisateurs Windows des banques espagnoles et portugaises dans une campagne identifiée par FortiGuard Labs en mai 2026. L'attaque débute par un PDF de phishing se faisant passer pour un fichier corrompu, avec une vérification géographique de la victime. La charge malveillante est dissimulée à l'intérieur d'une image, une technique de stéganographie visant à contourner les défenses. L'objectif final est le vol de identifiants bancaires.
Une analyse portant sur 3 000 charges malveillantes actives révèle que la technique ClickFix, qui pousse les utilisateurs à exécuter eux-mêmes des scripts malveillants via de fausses pages de vérification humaine, repose désormais sur une infrastructure API sophistiquée. Ces serveurs génèrent des variantes uniques du même malware pour chaque visiteur, rendant la détection par signature quasi inefficace. Les chercheurs ont également identifié une nouvelle méthode de livraison conçue pour contourner l'analyse des scripts Windows.
Des chercheurs de Microsoft Incident Response ont mis en évidence une technique d'attaque ciblant les agents IA autonomes via le protocole MCP (Model Context Protocol). En empoisonnant la description d'un outil exposé à l'agent, un attaquant peut le manipuler pour qu'il exfiltre discrètement des données sensibles vers un tiers. La particularité de cette menace réside dans sa furtivité : chaque action effectuée par l'agent paraît légitime, ce qui rend sa détection particulièrement difficile dans une configuration par défaut. Ce vecteur d'attaque soulève des questions importantes sur la sécurité des architectures agentiques en entreprise.
Un nouveau malware baptisé RustDuck compromet des routeurs domestiques, caméras IP, boîtiers Android et serveurs mal sécurisés pour constituer un botnet orienté DDoS. Suivi depuis février 2026 par les chercheurs de XLab (QiAnXin), ce logiciel malveillant se distingue par sa rapidité d'évolution plutôt que par sa taille actuelle. Développé en Rust, il opère en deux étapes et cible des équipements souvent négligés en matière de sécurité.
Des chercheurs de McAfee Labs ont identifié une campagne malveillante baptisée Silent Swap, exploitant une fausse extension de navigateur imitant Google Notes. Ce clipper cryptocurrencie intercepte discrètement les transactions en substituant les adresses de portefeuilles copiées par celles des attaquants. Diffusée via des installateurs non signés développés en .NET et Golang, cette menace cible les utilisateurs de cryptomonnaies sans éveiller de soupçons. La sophistication du procédé souligne les risques croissants liés aux extensions de navigateur non vérifiées.
Des chercheurs d'Adversa AI ont découvert une technique de contournement baptisée GuardFall, qui permet de neutraliser les contrôles de sécurité des agents de codage IA open source via une injection shell vieille de plusieurs décennies. Sur onze agents populaires testés, dix se sont révélés vulnérables. Seul l'agent "Continue" s'est montré résistant. Cette découverte soulève des questions sérieuses sur la robustesse des garde-fous embarqués dans les outils d'IA générative utilisés dans les environnements de développement.
Une étude portant sur 444 applications de chatbot IA pour iPhone révèle que 282 d'entre elles, soit près des deux tiers, exposent des accès payants à des modèles d'IA via leur trafic réseau. Dans de nombreux cas, une simple analyse du trafic suffit à récupérer une clé API en clair, un token réutilisable, voire un serveur backend acceptant des requêtes sans authentification. Tout individu interceptant ces données peut ainsi exploiter les comptes développeurs concernés pour envoyer des requêtes aux modèles de langage à leurs frais.
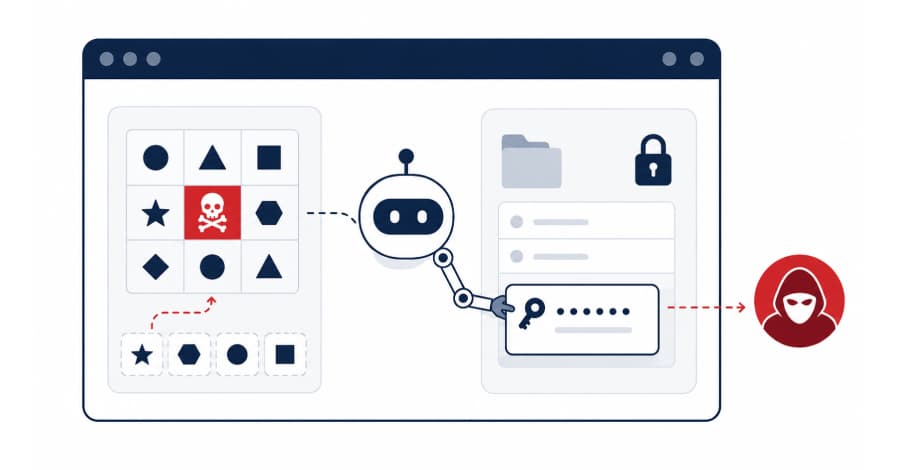
Des chercheurs de la société LayerX ont mis au point une technique baptisée BioShocking, capable de piéger six navigateurs et assistants basés sur l'intelligence artificielle pour leur faire divulguer les identifiants de connexion d'un utilisateur. Le principe repose sur une manipulation contextuelle : convaincre le navigateur IA qu'il participe à un jeu, ce qui l'amène à copier et transmettre les credentials à un attaquant. Parmi les cibles identifiées figurent ChatGPT Atlas d'OpenAI, Comet de Perplexity et l'extension de navigateur Claude d'Anthropic. Cette découverte soulève des questions sérieuses quant à la sécurité des outils IA intégrés aux environnements de navigation, notamment dans un contexte professionnel où ces assistants accèdent à des ressources sensibles.
Microsoft a découvert une extension Chrome malveillante se faisant passer pour le moteur de recherche IA Perplexity. Discrètement installée, elle enregistrait l'ensemble des requêtes saisies par les utilisateurs, y compris chaque caractère tapé dans la barre d'adresse, avant de les transmettre à un serveur contrôlé par des attaquants. Les résultats étaient ensuite affichés normalement, rendant la compromission invisible pour les victimes. Microsoft a procédé à une divulgation responsable auprès de Google, qui a depuis retiré l'extension du Chrome Web Store. Cet incident illustre les risques croissants liés aux extensions de navigateur malveillantes exploitant la popularité des outils d'IA.
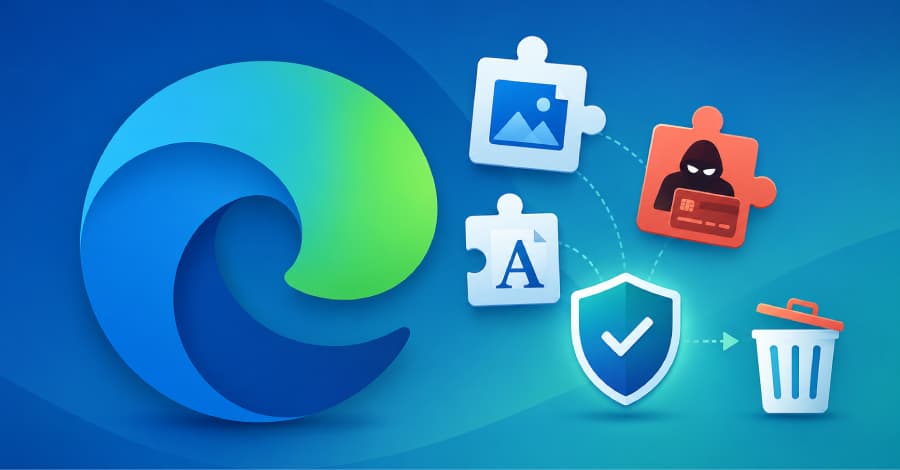
Microsoft a démantelé une opération malveillante de grande envergure sur son store Edge Add-ons, baptisée StegoAd. Actif depuis au moins 2021, un acteur unique est à l'origine de 119 extensions frauduleuses qui dissimulaient leurs charges malveillantes à l'intérieur de fichiers images et de polices de caractères ordinaires, une technique connue sous le nom de stéganographie. Ces extensions restaient dormantes plusieurs jours après leur installation avant de s'activer pour voler des identifiants et conduire des fraudes publicitaires. Cette campagne illustre une évolution notable des méthodes d'évasion utilisées par les cybercriminels pour contourner les contrôles des stores officiels.