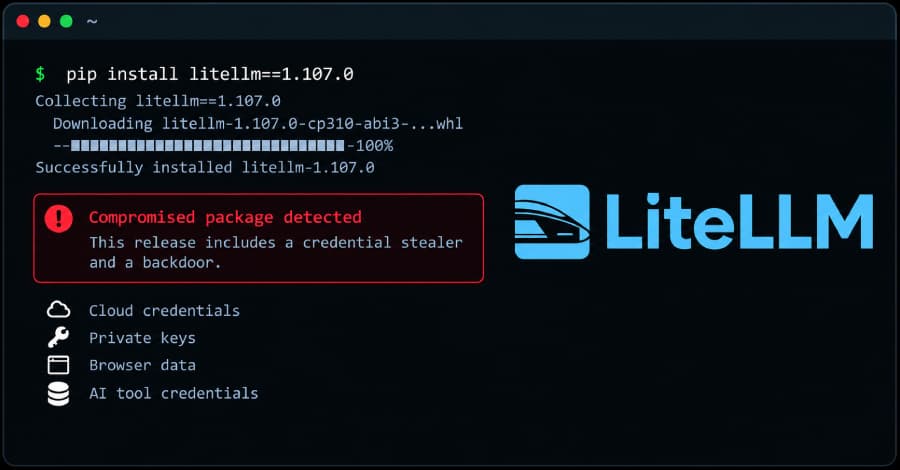
LiteLLM compromis dans une attaque sur la chaîne d'approvisionnement fournissant un vol d'informations d'identification et une porte dérobée
Le populaire package LiteLLM Python a été compromis dans le cadre d'une attaque de la chaîne d'approvisionnement logicielle qui a provoqué un vol d'informations d'identification et une porte dérobée, selon les rapports de SafeDep, Socket, StepSec.
Lire l'article